
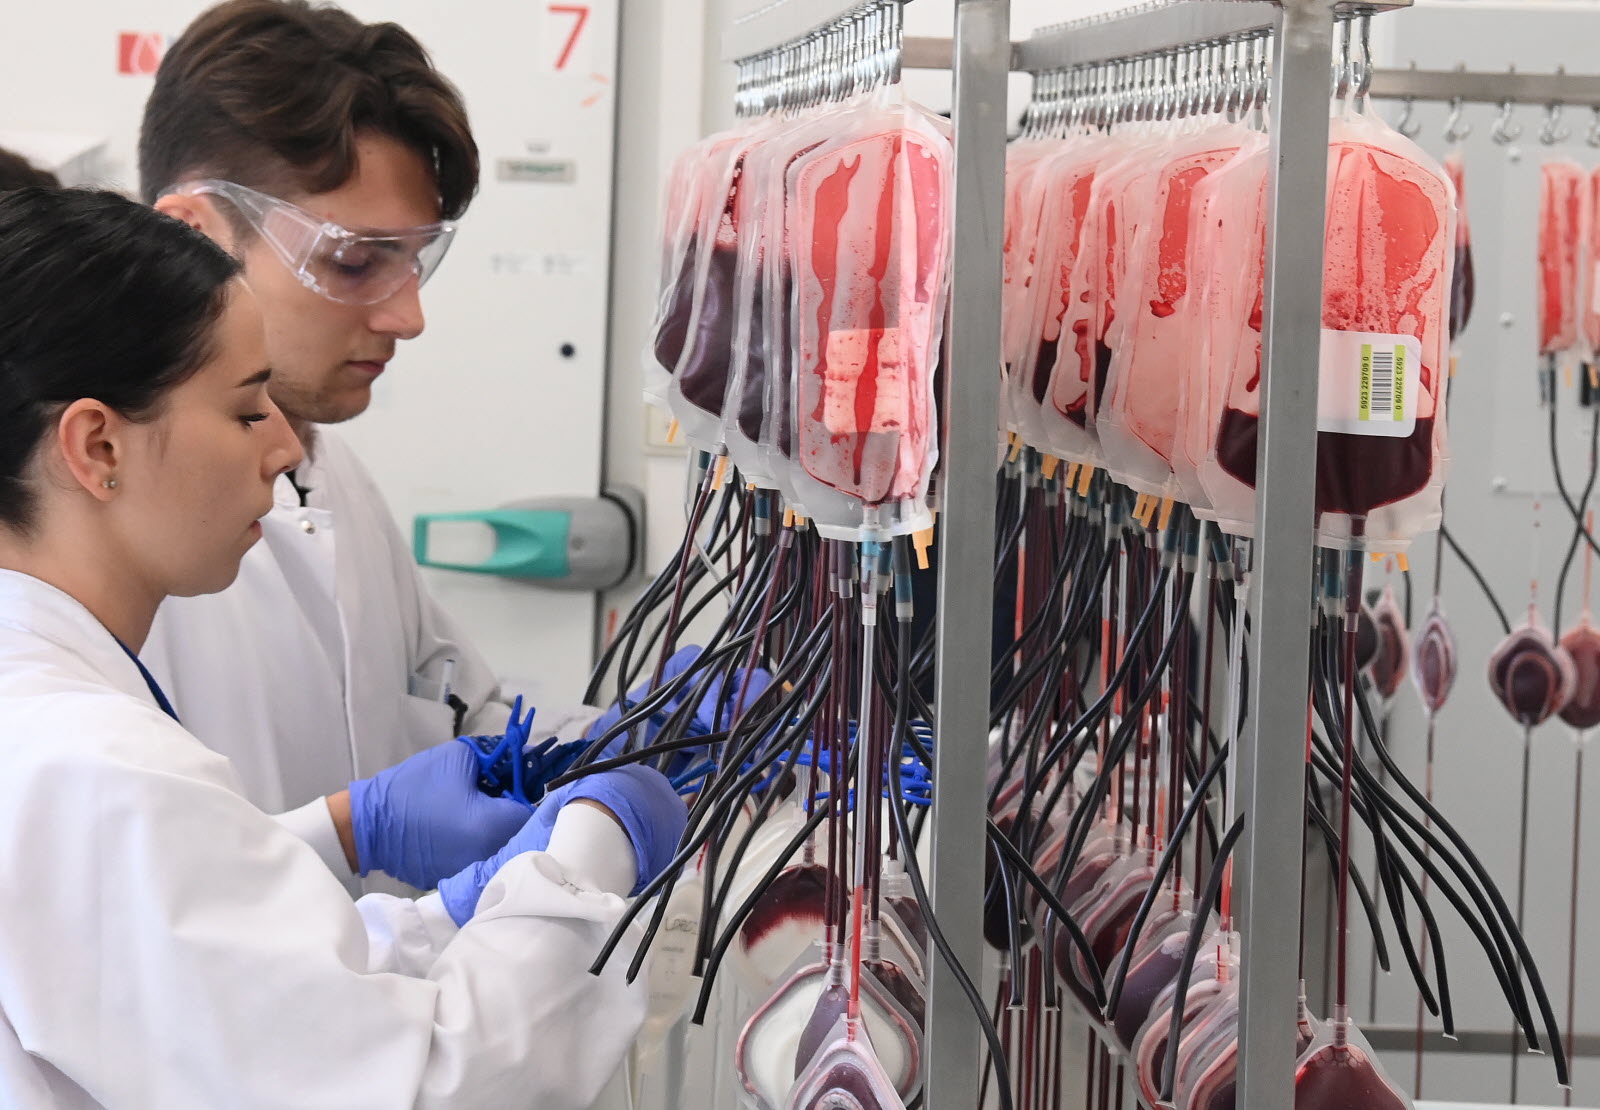
Sisteme de stocare a plasmei sanguine au fost vizate de un atac cibernetic care a vizat modificarea setărilor de temperatură în unități medicale. Incidentul a afectat, printre altele, echipamente din regiunea Bourgogne-Franche-Comté, conform informațiilor publicate de Cyberattaque și Le Canard enchaîné. Deși hackerii au intervenit asupra sistemelor de control, Ministerul francez al Sănătății a declarat că personalul a detectat anomalii la timp, astfel încât operațiunile medicale să nu fie afectate de această breșă de securitate.
Echipamentele vizate sunt furnizate și menținute de compania Coolworld, care oferă servicii pentru instalații cu temperatură controlată și containere frigorifice destinate sectorului medical. Un tehnician de serviciu a observat creșterea temperaturilor în timpul nopții, fapt ce a permis intervenția rapidă a echipelor tehnice. Deși inițial s-a vorbit despre probele de la donatori, EFS a confirmat ulterior că atacul a vizat și plasma congelată utilizată pentru transfuzii, însă nu există dovezi privind distrugerea produselor.
O precizare importantă vizează cifra de 110°C menționată în relatări, care reprezintă valoarea setată în sistemul de control, nu temperatura reală înregistrată în interiorul congelatoarelor. Există o distincție clară între temperatura configurată în sistem, cea a aerului din interior și temperatura efectivă a produselor depozitate. Riscul pentru plasma congelată, care trebuie păstrată la cel mult −25°C, depinde de cât de mult timp produsele au stat în afara limitelor autorizate, nu doar de setarea eronată a sistemului.
Anchetatorii nu au reușit încă să identifice modelul exact al sistemului de control vizat sau vulnerabilitatea specifică utilizată în acest atac. De asemenea, nu s-a confirmat dacă incidentul a fost cauzat de un cont de mentenanță compromis sau de o eroare tehnică. Deși au existat speculații privind echipamentele Danfoss, aceste afirmații nu sunt susținute de datele oficiale disponibile până în acest moment, nici nu s-au stabilit identitățile atacatorilor.
Acest incident de securitate apare după ce alte sisteme frigorifice din supermarketuri au fost atacate prin forțarea ciclurilor de dezghețare. Deși modul de operare pare similar, nu există dovezi că aceleași grupuri de hackeri sunt responsabile sau că metodele de acces sunt identice. Autoritățile de securitate cibernetică au avertizat anterior operatorii să nu expună interfețele de administrare ale echipamentelor de control direct pe internet pentru a evita astfel de compromiteri.
În contextul vulnerabilităților cibernetice, CERT-FR a emis o alertă de securitate privind compromiteri ale sistemelor de control Danfoss AK-SM și AK-SC, precum și ale sistemelor Copeland și Dixell XWEB. Autoritatea guvernamentală franceză a recomandat operatorilor să protejeze interfețele de administrare pentru a preveni accesul neautorizat. Această alertă subliniază necesitatea unei securizări riguroase a infrastructurii critice de stocare medicală și industrială.